Scenka z życia BIP: mail od IOD o „ujawnieniu nadmiarowych danych”
Na skrzynkę redaktora BIP wpada wiadomość: „Proszę natychmiast usunąć umowę nr… – ujawniono nadmiarowe dane wykonawcy, w tym adres zamieszkania i PESEL. Konieczne działanie korygujące oraz analiza naruszenia.” W głowie od razu myśl: „Znów coś zrobiłem źle, ale przecież zawsze tak publikowaliśmy umowy”. Z jednej strony pośpiech, stos dokumentów do opublikowania, z drugiej – brak jasnych, prostych reguł, które da się zastosować w codziennej pracy bez wertowania ustaw.
Tak wygląda codzienność wielu osób odpowiedzialnych za Biuletyn Informacji Publicznej. Jeden podpis za dużo, jeden PESEL, jedno zdanie w protokole, które wskazuje na czyjeś zdrowie – i już jest potencjalny problem z RODO, stres, tłumaczenia przed przełożonym i inspektorem ochrony danych. Do tego dochodzi lęk przed skargami obywateli i ewentualnymi karami UODO.
Kluczowa lekcja z takich sytuacji jest prosta: BIP nie jest miejscem na wszystko. To nie jest elektroniczny kosz, do którego wrzuca się każdy dokument z podpisem dyrektora. To specyficzny kanał publikacji, w którym spotykają się dwa porządki: jawność informacji publicznej i ochrona danych osobowych. Jeżeli ten kanał nie ma swoich jasnych reguł, BIP zaczyna być źródłem stresu, zamiast być narzędziem przejrzystości.
Żeby przestać działać „na czuja”, potrzebny jest prosty schemat: co publikujemy, na jakiej podstawie i w jakiej formie. Dopiero wtedy da się zbudować w instytucji powtarzalne procedury publikacji w BIP, ograniczyć ryzyko, a tym samym wyciszyć ten codzienny lęk przed kolejnym mailem od IOD.
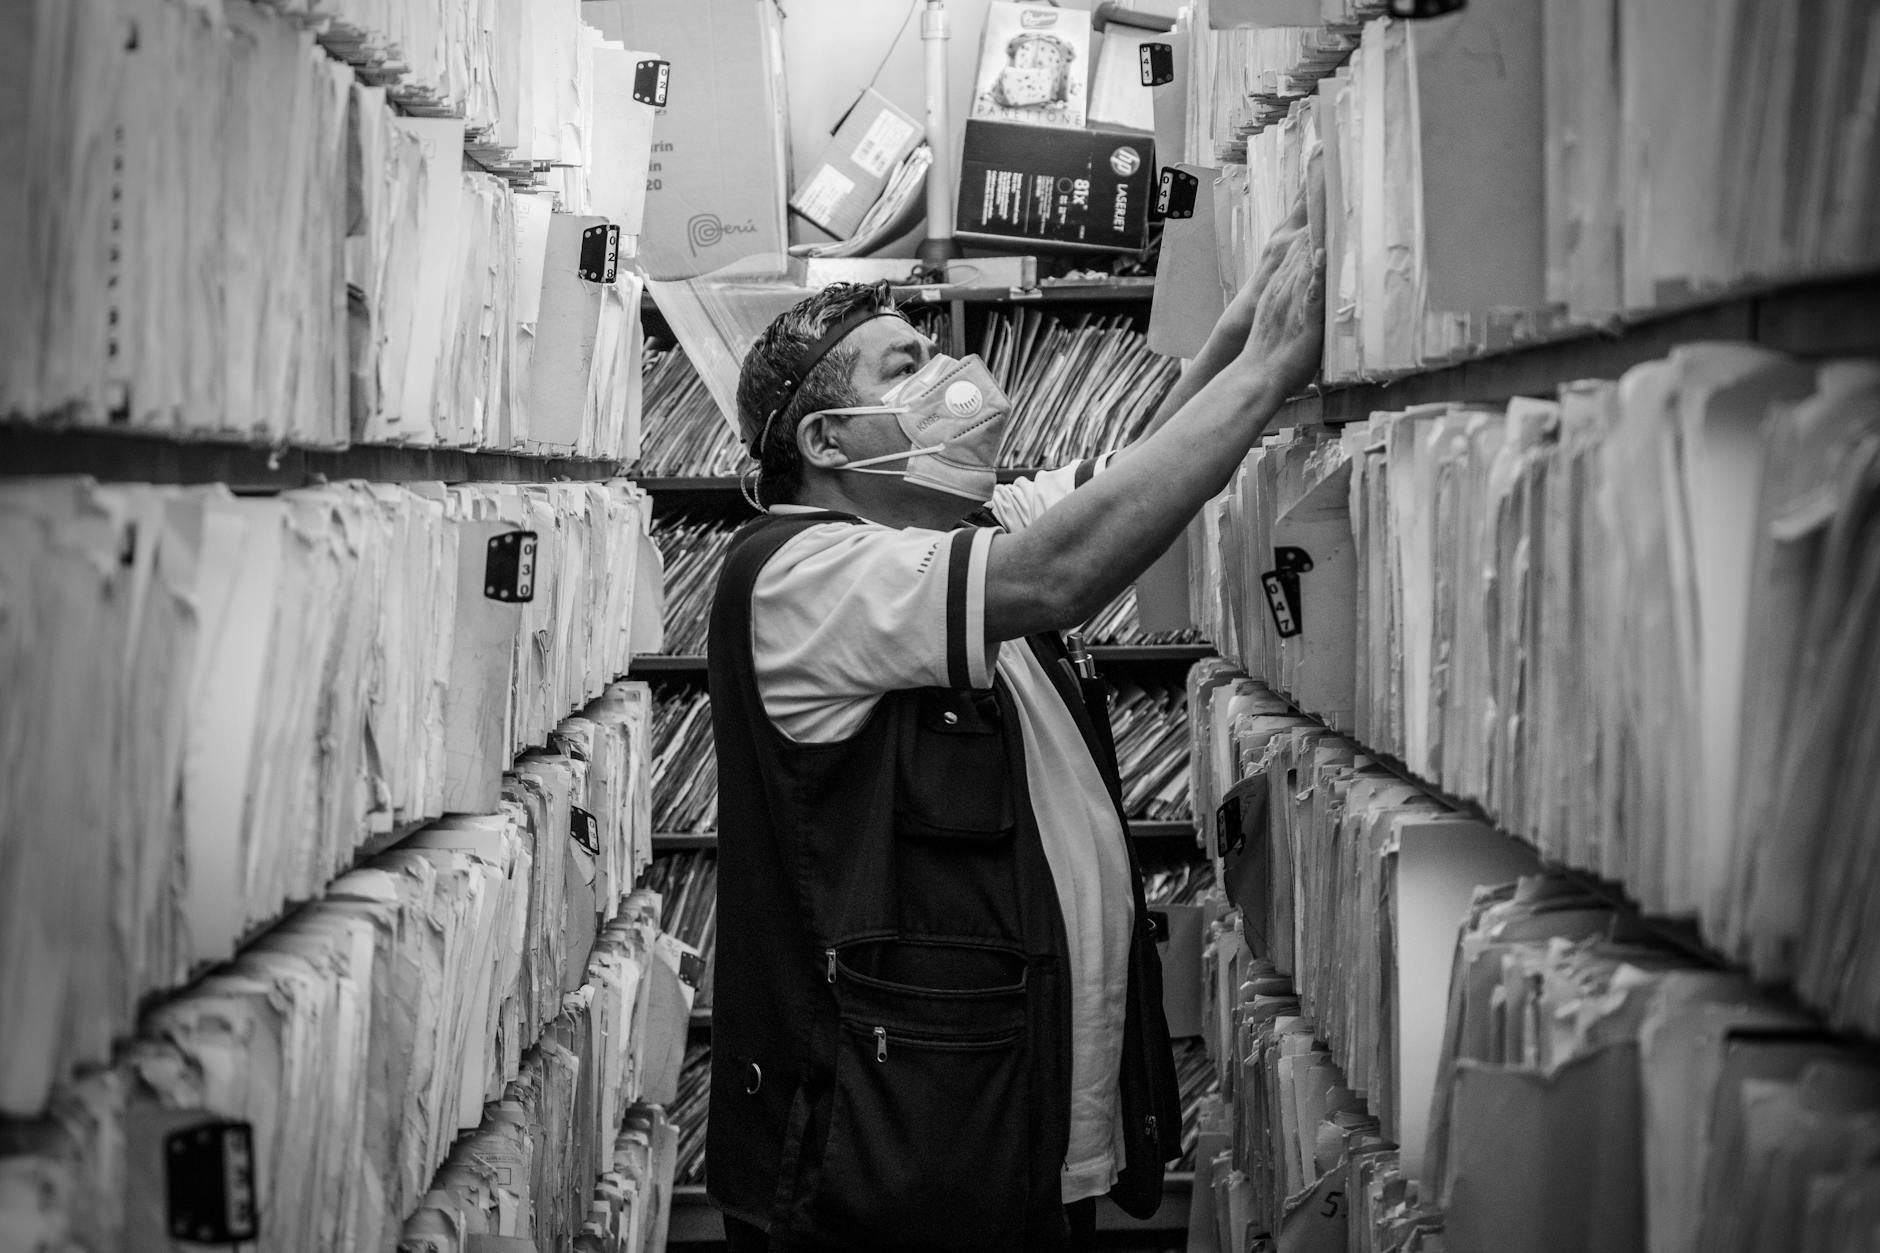
Źródło: Pexels | Autor: Miguel Á. Padriñán
Podstawa prawna: gdzie kończy się jawność, a zaczyna ochrona danych
Relacja ustawy o dostępie do informacji publicznej, RODO i przepisów szczególnych
Redaktor BIP funkcjonuje na styku trzech grup przepisów: ustawy o dostępie do informacji publicznejRODO oraz wielu ustaw szczególnych, które wprost określają, co i jak ma być ujawniane. Kłopot zaczyna się wtedy, gdy jedna z tych warstw jest pomijana – np. ktoś patrzy tylko na jawność informacji publicznej, a całkowicie ignoruje ochronę danych osobowych.
UDIP nakłada obowiązek udostępniania informacji o sprawach publicznych, czyli m.in. o tym, jak działa urząd, na co wydaje środki, jakie podejmuje decyzje. RODO z kolei wymaga, aby każde przetwarzanie danych osobowych, w tym ich publikacja w BIP, miało podstawę prawną i odbywało się przy zachowaniu zasad minimalizacji i proporcjonalności. Przepisy szczególne – takie jak Prawo zamówień publicznych, ustawa o finansach publicznych, ustawy ustrojowe – zazwyczaj doprecyzowują, że określone informacje (np. imię i nazwisko kierownika jednostki, oferenta, członka komisji) są jawne.
Te trzy porządki nie są ze sobą sprzeczne, ale wymagają ułożenia ich w spójną całość. Jawność nie znosi RODO, a RODO nie służy temu, aby ukrywać informacje publiczne. Sedno polega na znalezieniu odpowiedniej podstawy prawnej i dostosowaniu zakresu danych do celu, jaki spełnia konkretna publikacja.
Informacja publiczna a dane osobowe – kiedy jedno przenika się z drugim
Informacja publiczna dotyczy działalności organów i osób pełniących funkcje publiczne, a także spraw związanych z gospodarowaniem majątkiem publicznym. Dane osobowe to każda informacja o zidentyfikowanej lub możliwej do zidentyfikowania osobie fizycznej. W praktyce oba pojęcia często nachodzą na siebie – np. nazwisko burmistrza w uchwale budżetowej czy nazwisko przedsiębiorcy, który wygrał przetarg.
Wtedy, gdy dana osoba działa jako funkcjonariusz publiczny albo wykonuje zadanie finansowane ze środków publicznych, jej dane osobowe są jednocześnie elementem informacji publicznej. To nie znaczy jednak, że można ujawnić „wszystko jak leci”. Im bardziej ktoś zbliża się do sfery prywatnej (np. jako mieszkaniec składający skargę, rodzic dziecka w przedszkolu, pracownik szeregowy), tym zakres jawnych danych zawęża się.
Przy każdej publikacji w BIP trzeba zadać sobie dwa pytania: czy to jest informacja publiczna oraz czy zawiera dane osobowe. Jeśli odpowiedź na oba brzmi „tak”, kolejne kroki dotyczą już znalezienia właściwej podstawy legalności i ustalenia, jak szeroki zakres danych jest naprawdę niezbędny.
Podstawy legalności ujawniania danych w BIP
RODO wskazuje kilka podstaw przetwarzania danych, ale w kontekście Biuletynu Informacji Publicznej praktycznie zawsze w grę wchodzą dwie:
art. 6 ust. 1 lit. c RODO – obowiązek prawny, czyli przetwarzanie (w tym publikacja) danych jest niezbędne do wypełnienia obowiązku ciążącego na administratorze na mocy prawa;
art. 6 ust. 1 lit. e RODO – zadanie realizowane w interesie publicznym lub w ramach sprawowania władzy publicznej.
Publikacja w BIP powinna przede wszystkim opierać się na obowiązku prawnym. To oznacza, że dana ustawa, rozporządzenie lub przynajmniej jednoznaczny przepis szczególny wskazuje, że określone informacje mają być ujawnione w sposób powszechny, często właśnie w BIP. Wtedy redaktor nie musi gromadzić zgód ani zastanawiać się nad podstawą z art. 6 ust. 1 lit. a.
Jeśli natomiast konkretny przepis nie mówi wprost o publikacji, ale zadań instytucji nie da się rzetelnie realizować bez upublicznienia pewnych informacji (np. harmonogram dyżurów radnych), można analizować przesłankę interesu publicznego. Tego typu sytuacje wymagają jednak ostrożności i wsparcia inspektora danych – zbyt szeroka interpretacja tego przepisu łatwo prowadzi do nadmiernej jawności.
Pierwszeństwo przepisów szczególnych przed ogólnymi zasadami
W praktyce BIP duże znaczenie ma zasada, że przepisy szczególne mają pierwszeństwo przed ogólnymi. Jeżeli ustawa branżowa wprost wskazuje, że protokół sesji rady gminy jest jawny, a nazwiska radnych, którzy głosowali za określoną uchwałą, podlegają ujawnieniu, to RODO nie służy do „przykrycia” tego obowiązku.
Przykłady takich szczególnych regulacji obejmują m.in.:
ustawy samorządowe – jawność imion i nazwisk radnych, wójtów, burmistrzów, członków organów;
Prawo zamówień publicznych – obowiązek ujawnień danych wykonawców, członków komisji przetargowych w określonym zakresie;
ustawa o dostępie do informacji publicznej – zasady publikacji oświadczeń majątkowych;
ustawa o finansach publicznych – jawność gospodarowania środkami publicznymi.
Jeżeli w danej sprawie istnieje przepis szczególny, to on wyznacza minimalny i jednocześnie maksymalny zakres danych, który można ujawnić. Dodatkowe informacje osobiste (np. prywatny adres, stan rodzinny) zwykle wykraczają poza to, co wynika z takiej regulacji i powinny zostać usunięte z wersji dokumentu kierowanej do BIP.
Mapa przepisów jako fundament procedury BIP
Przed tworzeniem instrukcji czy procedur dotyczących publikacji warto przygotować prostą „mapę prawa”: zestawienie ustaw i rozporządzeń, które wprost nakazują ujawnianie danych konkretnych kategorii osób. Nawet jeżeli nie będzie to dzieło prawnicze, tylko praktyczna tabela dla pracowników, już sam fakt posiadania takiego dokumentu znacząco ułatwia codzienną pracę.
Taka mapa powinna obejmować m.in.: podstawę prawną, typ dokumentu (np. uchwała, zarządzenie, ogłoszenie o naborze, protokół komisji), zakres danych, który ustawowo musi zostać ujawniony oraz ewentualne ograniczenia (np. maskowanie adresów, anonimizacja zgłaszających się obywateli). Uporządkowanie tych elementów zamienia chaotyczne decyzje „na wyczucie” w powtarzalny proces, który mniej zależy od osobistej odwagi czy lęku redaktora BIP.
Co w BIP musi być, a co tylko „może” – typy informacji i dokumentów
Obowiązkowe publikacje wynikające z rozporządzenia o BIP i przepisów sektorowych
Biuletyn Informacji Publicznej ma swoją strukturę określoną w rozporządzeniu. Tam znajdziemy katalog informacji, które każda jednostka ma obowiązek udostępnić, m.in.:
status prawny jednostki, zadania, struktura organizacyjna;
organy i osoby sprawujące funkcje publiczne wraz z zakresem kompetencji;
majątek publiczny, w tym informacje o budżecie, sprawozdania finansowe;
ogłoszenia o naborach na stanowiska w służbie publicznej i ich wyniki;
informacje o prowadzonych postępowaniach (np. zamówienia publiczne) – w zakresie, w jakim przepisy tego wymagają;
przyjmowane programy, polityki, strategie, uchwały i zarządzenia związane z wykonywaniem zadań publicznych.
Do tego dochodzą przepisy sektorowe, które dla konkretnych typów jednostek (np. samorządy, szkoły, instytucje kultury) określają dodatkowe obowiązki publikacyjne: wykazy majątku, oświadczenia majątkowe, szczegóły inwestycji, programy i regulaminy. Każdy z tych obowiązków przekłada się na konkretny typ dokumentu, który w praktyce trafia do BIP.
Warto zebrać te obowiązki w jednym miejscu, a następnie powiązać z nimi odpowiednie wzory publikacji, żeby redaktor nie zastanawiał się przy każdym pojedynczym dokumencie, czy w ogóle powinien się znaleźć w BIP.
Najczęściej publikowane dokumenty i ich „profil ryzyka”
Większość jednostek publicznych publikuje w BIP dość powtarzalne zestawy dokumentów. Najczęściej są to:
zarządzenia kierownika jednostki lub organu wykonawczego;
ogłoszenia i wyniki rekrutacji na stanowiska urzędnicze oraz kierownicze;
informacje o zamówieniach publicznych, w tym wyniki postępowań i zawarte umowy;
protokoły z obrad organów kolegialnych (sesje, posiedzenia komisji);
komunikaty i obwieszczenia skierowane do mieszkańców lub interesariuszy;
regulaminy, procedury, programy, strategie.
Każdy z tych typów dokumentów ma inny profil ryzyka z punktu widzenia ochrony danych osobowych. Uchwały i zarządzenia często dotyczą spraw organizacyjnych, gdzie dane osobowe ograniczają się do nazwisk osób funkcyjnych. Ogłoszenia o naborach i umowy z osobami fizycznymi wprost zawierają wiele danych indywidualnych, wymagających anonimizacji.
Przydatnym zabiegiem jest przypisanie do każdej kategorii dokumentów poziomu ryzyka (np. niski, średni, wysoki) oraz krótkiej instrukcji: jakie dane zawsze usuwać, jakie zostawić, kiedy konsultować się z IOD. Dzięki temu redaktor BIP nie musi za każdym razem zatrzymywać się przy każdym nazwisku i zastanawiać, jak daleko może się posunąć.
„Automat” vs „na wszelki wypadek” – gdzie rodzi się ryzyko
W wielu instytucjach utrwaliło się przekonanie, że skoro coś powstało w urzędzie, to najlepiej to opublikować, bo „będzie przejrzyście i nikt nie zarzuci nam braku jawności”. Ta mentalność „wrzucania na wszelki wypadek” jest jednym z głównych źródeł problemów z RODO w BIP.
Należy wyraźnie odróżnić:
publikacje z automatu – wynikające wprost z przepisów, które mówią, że dany typ dokumentu lub informacja musi być dostępna w BIP (np. wykaz jednostek organizacyjnych, oświadczenia majątkowe określonych osób);
publikacje fakultatywne – dokumenty, które można udostępnić na wniosek w trybie UDIP, ale nie ma obowiązku wrzucania ich do BIP bez konkretnej potrzeby.
To właśnie w tej drugiej grupie rodzi się wiele niepotrzebnych naruszeń ochrony danych. Umieszczanie w BIP całych protokołów postępowań wyjaśniających, skarg obywateli czy pism procesowych tylko po to, żeby „nikt nie zarzucił nam braku transparentności”, otwiera wrota dla skarg i interwencji UODO.
Bezpieczniejszym podejściem jest zasada: publikuj w BIP tylko to, co rzeczywiście musisz, a resztę udostępniaj na wniosek, z odpowiednio przygotowaną wersją. W przypadku wniosków można dostosować dokument do konkretnej sytuacji, zastosować większą anonimizację lub w ogóle odmówić udostępnienia, gdy przeważa ochrona prywatności.
Przykład z praktyki: umowy cywilnoprawne
Umowy zawierane przez jednostkę publiczną budzą szczególne emocje. Z jednej strony społeczeństwo chce wiedzieć, komu i za co płacone są publiczne pieniądze. Z drugiej – osoby zawierające umowy jako osoby fizyczne obawiają się upublicznienia swoich adresów czy numerów identyfikacyjnych.
Bezpieczne podejście można uporządkować w kilku punktach:
Umowy cywilnoprawne krok po kroku: co widać w BIP, a co zostaje w teczce
Redaktor BIP dostaje plik z podpisaną umową z grafikiem, który przygotował plakaty na gminny festyn. W dokumencie: imię, nazwisko, PESEL, adres zamieszkania, numer rachunku, czasem też prywatny e‑mail i telefon. Wystarczy chwila nieuwagi, by cały życiorys wykonawcy wylądował w wyszukiwarce.
Bezpieczny schemat publikacji umów można ująć w kilku prostych zasadach:
ujawniamy co do zasady: imię i nazwisko lub firmę wykonawcy, przedmiot umowy, wartość wynagrodzenia, datę zawarcia i okres obowiązywania – w takim zakresie, w jakim wynika to z ustawy o finansach publicznych i przepisów o informacji publicznej;
usuwamy z wersji do BIP dane typowo prywatne: PESEL, NIP osoby fizycznej nieprowadzącej działalności, numery dowodów osobistych, prywatne adresy zamieszkania, numery rachunków bankowych, prywatne telefony i e‑maile;
ograniczamy adres do miejscowości (ewentualnie gminy), gdy adres zamieszkania nie jest jednocześnie adresem wykonywania świadczenia lub siedziby działalności gospodarczej;
oddzielamy treść umowy od załączników zawierających szerokie dane (np. szczegółowe CV, skany dokumentów, referencje) – zwykle nie ma konieczności ich publikowania w BIP.
Pomaga przyjęcie prostego standardu: umowa w BIP służy kontroli wydatkowania środków, a nie kompletowaniu profilu prywatnego wykonawcy. Wszystko, co nie jest potrzebne do zrozumienia, komu, za co i na jakiej podstawie płacą środki publiczne, powinno zostać usunięte lub zanonimizowane.
Źródło: Pexels | Autor: Markus Winkler
Które dane osobowe można ujawnić, a które trzeba ograniczyć
Dane osób pełniących funkcje publiczne – szeroka, ale nie bezgraniczna jawność
Telefon służbowy burmistrza, imię i nazwisko skarbnika, e‑mail radnej – takie informacje zwykle nie budzą wątpliwości. Problemy zaczynają się dopiero wtedy, gdy ktoś chce dodać prywatną komórkę do kontaktu „bo szybciej odbierze” albo skan dowodu zgody na kandydowanie „żeby wszystko było w jednym miejscu”.
U osób pełniących funkcje publiczne jawny zakres danych jest najszerszy. W BIP spokojnie mogą się znaleźć:
imię i nazwisko, pełniona funkcja oraz nazwa jednostki;
zakres kompetencji, opis obowiązków, informacja o podległym zespole;
służbowe dane kontaktowe: adres urzędu, służbowy e‑mail, nr telefonu do biura;
informacje o otrzymywanym wynagrodzeniu lub przedziale wynagrodzenia, jeżeli wynika to z przepisów szczególnych lub utrwalonej praktyki jawności.
Granica przebiega tam, gdzie zaczyna się sfera prywatna: prywatny adres zamieszkania, prywatne numery telefonów, prywatne adresy e‑mail, szczegóły sytuacji rodzinnej czy zdrowotnej nie mają powodu, by trafić do BIP. Nawet jeśli osoba pełniąca funkcję publiczną sama publikuje te dane w mediach społecznościowych, nie uprawnia to urzędu do powielania ich w oficjalnym rejestrze.
Pracownicy „zwykli” vs kadra kierownicza – dwa poziomy ekspozycji
Młodsza referentka z działu świadczeń pyta, dlaczego jej nazwisko ma wisieć w BIP, skoro „nie jest żadną osobą publiczną”. Z kolei kierownik wydziału bywa zdziwiony, że w ogóle trzeba anonimizować jego prywatny adres w dokumentach konkursowych. Tego typu rozmowy kończą się spokojniej, gdy instytucja zawczasu rozdzieli dwie kategorie:
pracownicy na stanowiskach związanych z wydawaniem decyzji, reprezentowaniem jednostki lub zarządzaniem środkami – ich imiona, nazwiska, stanowiska i służbowe dane kontaktowe mogą być publikowane szerzej, bo realnie wykonują zadania publiczne wobec obywateli;
pracownicy zaplecza (obsługa administracyjna, techniczna, pomocnicza) – zakres danych w BIP powinien być znacznie węższy, często wystarczą informacje ogólne o komórce organizacyjnej, bez wskazywania wszystkich nazwisk.
Konkretny podział dobrze jest opisać w wewnętrznej procedurze: wskazać, dla których stanowisk podaje się imię, nazwisko i służbowy e‑mail w strukturze BIP, a dla których prezentuje się wyłącznie nazwę komórki (np. „Referat Kadr”) z jednym kontaktem do sekretariatu.
Obywatele, skarżący, wnioskodawcy – tu prym ma prywatność
Największe napięcie między jawnością a ochroną danych pojawia się przy dokumentach, w których obywatel wchodzi w konflikt lub spór z instytucją: skargi, odwołania, wnioski o udostępnienie informacji, petycje. Ktoś pisze emocjonalne pismo o sąsiedzie, a potem ze zdziwieniem odkrywa, że całe jego słowa można znaleźć po wpisaniu nazwiska w wyszukiwarkę.
Przy tej kategorii osób za punkt wyjścia należy przyjąć zasadę:
imiona i nazwiska obywateli zasadniczo nie powinny być ujawniane w BIP, chyba że wyraźny przepis nakazuje inaczej (np. określone rodzaje petycji) albo osoba wyraźnie i świadomie wyraziła zgodę na publikację;
adresy, numery telefonów, e‑maile, opisy sytuacji rodzinnej, zdrowotnej, finansowej powinny być maskowane lub usuwane z dokumentów;
w protokołach i uchwałach, w których omawia się indywidualną sprawę, obywatel może być określony jako „mieszkaniec gminy”, „wnioskodawca”, „strona postępowania”, bez podawania imienia i nazwiska.
Taki poziom ochrony nie utrudnia oceny działań organu (można prześledzić, jak rozpatrzono skargę), a jednocześnie nie stygmatyzuje osoby, która skorzystała z prawa do kontaktu z administracją.
Dane szczególnych kategorii – sygnał STOP dla publikacji
Czasem w dokumentach, które trafiają „z marszu” do BIP, pojawiają się informacje o stanie zdrowia, niepełnosprawności, sytuacji socjalnej czy przekonaniach religijnych. Wystarczy załącznik do uchwały dotyczącej przyznania dodatku mieszkaniowego albo wniosek o stypendium socjalne. Jeżeli nikt nie zatrzyma tego łańcucha, w BIP lądują najbardziej wrażliwe fragmenty życia mieszkańców.
Przy danych szczególnych kategorii (art. 9 RODO) zasada jest jednoznaczna: publikacja w BIP jest wyjątkowa i musi mieć bardzo wyraźną podstawę prawną. W praktyce oznacza to, że:
dokumenty zawierające szczególne kategorie danych zwykle w ogóle nie powinny być publikowane w BIP w oryginalnej formie;
jeżeli jakiś element jest istotny dla transparentności (np. informacja, że gmina finansuje określony rodzaj świadczeń), można go opisać w formie zbiorczego zestawienia lub statystyki, bez wskazywania danych indywidualnych;
gdy przepis przewiduje publikację decyzji z uzasadnieniem, część opisowa musi zostać gruntownie zanonimizowana, tak aby nie ujawniała danych o zdrowiu, niepełnosprawności czy pochodzeniu.
Każdorazowo pojawienie się w dokumencie danych szczególnej kategorii powinno zapalić „czerwone światło” dla automatycznej publikacji. Jeżeli nie ma jasnego przepisu szczególnego – lepiej wstrzymać wrzucenie do BIP i skonsultować z IOD.
Źródło: Pexels | Autor: Markus Winkler
RODO w praktyce BIP: zasady przetwarzania w codziennej pracy
Minimalizacja danych – filtr, który należy włączyć przed publikacją
Do redaktora BIP trafia pełny, „urzędowy” egzemplarz dokumentu: z metryką, wszystkimi załącznikami, listą obecności, skanami oświadczeń. To naturalne, że w obiegu wewnętrznym działa zasada kompletności. Problem zaczyna się wtedy, gdy ten sam plik, jeden do jednego, ląduje w przestrzeni publicznej.
Zasada minimalizacji (art. 5 ust. 1 lit. c RODO) przekłada się na BIP bardzo prosto: publikuj tylko te dane osobowe, które są niezbędne do realizacji celu publikacji wynikającego z przepisu. Praktycznie można to przećwiczyć na kilku pytaniach kontrolnych zadawanych przed wrzuceniem dokumentu:
czy ten konkretny przepis wymaga, aby dana informacja była jawna (np. imię i nazwisko radnego)?
czy cel jawności zostanie osiągnięty bez tej informacji (np. bez prywatnego adresu wykonawcy)?
czy można zastąpić dane konkretne opisem ogólnym (np. „mieszkaniec gminy”, „pracownik szkoły”)?
Jeśli choć na jedno z tych pytań odpowiedź brzmi „tak” – to sygnał, że dane można ograniczyć bez szkody dla jawności, a z dużą korzyścią dla prywatności.
Ograniczenie celu – BIP to nie archiwum wszystkiego
Często mówi się: „skoro coś kiedyś opublikowaliśmy, niech już zostanie, może się komuś przyda”. Tymczasem zasada ograniczenia celu przypomina, że dane osobowe nie mogą być przetwarzane w nieskończoność tylko dlatego, że tak jest wygodniej.
W praktyce BIP oznacza to potrzebę:
ustalenia okresów publikacji dla poszczególnych kategorii dokumentów (np. ogłoszenia o naborze wraz z listą kandydatów są dostępne przez określony czas, a potem przenoszone do archiwum z ograniczonym dostępem);
rozważenia, czy dane osobowe w bardzo starych dokumentach można bardziej zanonimizować przy okazji porządkowania archiwum BIP;
unikania wykorzystywania danych z BIP do innych, niepowiązanych celów (np. kampanii marketingowych, rekrutacji poza oficjalnym naborem).
Nie każda informacja, która kiedyś była potrzebna dla jawności, musi pozostać równie łatwo dostępna po latach. Zasada ograniczenia celu pozwala usprawiedliwić okresowe przeglądy zawartości BIP i porządkowanie treści.
Prawidłowość danych – korekty zamiast „wiecznego błędu”
Zdarza się, że w BIP wisi uchwała z błędnie wpisanym nazwiskiem członka komisji albo ogłoszenie naboru, w którym pomylono numer telefonu kontaktowego. Nikt go nie poprawia, bo „już poszło, a w papierach jest dobrze”. Tymczasem dla osoby, której nazwisko widnieje na stronie, liczy się właśnie ta publiczna wersja.
Zasada prawidłowości danych (art. 5 ust. 1 lit. d RODO) wymaga, aby informacje były aktualne i poprawne. Dla BIP skutkuje to kilkoma prostymi obowiązkami:
sprawdzanie, czy w publikowanych dokumentach nie ma oczywistych błędów w danych osobowych (literówki, pomyłki w imionach);
wdrożenie prostego mechanizmu zgłaszania błędów przez osoby, których dane dotyczą (np. formularz lub wskazany adres mailowy);
aktualizacja danych kontaktowych i opisów funkcji po zmianach kadrowych, zamiast utrzymywania „galerii byłych pracowników”.
Nawet drobna korekta w BIP, jeśli umożliwia naprawienie pomyłki w nazwisku lub funkcji, jest formą realizacji podstawowych zasad RODO.
Rozliczalność – ślad po decyzjach publikacyjnych
Jedna z najtrudniejszych rozmów z organem nadzorczym zaczyna się od pytania: „Na jakiej podstawie opublikowali państwo te dane w BIP?”. Jeżeli odpowiedź brzmi: „Bo zawsze tak robiliśmy”, atmosfera gęstnieje. Rozliczalność (art. 5 ust. 2 RODO) wymaga, aby decyzje miały swoje uzasadnienie – najlepiej udokumentowane.
Da się to zorganizować bez nadmiernej biurokracji. Kilka praktycznych rozwiązań:
tabele publikacyjne powiązane z mapą przepisów – przy każdym typie dokumentu od razu widać, na podstawie jakiej ustawy jest publikowany i jaki zakres danych jest dopuszczalny;
proste checklisty dla redaktorów (np. „uchwała rady gminy” – zaznaczamy, czy sprawdzono załączniki, czy usunięto dane skarżących, czy pozostawiono tylko dane radnych);
uzgadnianie nietypowych lub wątpliwych publikacji z IOD i zachowanie krótkiej notatki z ustaleń (np. w systemie obiegu dokumentów).
Dzięki temu, gdy pojawi się pytanie „dlaczego te dane są w BIP?”, urząd jest w stanie wykazać, że nie była to spontaniczna decyzja jednej osoby, lecz element przyjętego, przemyślanego procesu.
Jak praktycznie anonimizować dokumenty do BIP
Anonimizacja vs pseudonimizacja – różnica, która ma skutki
Na szkoleniach często pojawia się stwierdzenie: „Zmienimy nazwisko na inicjały, to już jest anonimowo”. Po chwili okazuje się jednak, że w opisie sprawy pozostawiono adres, numer działki i datę zdarzenia. W małej gminie to aż nadto, by każdy wiedział, o kogo chodzi.
W kontekście BIP rozróżnienie dwóch pojęć jest kluczowe:
anonimizacja – przetworzenie danych w taki sposób, że osoby nie da się już zidentyfikować przy użyciu rozsądnie dostępnych środków; po poprawnej anonimizacji RODO przestaje mieć zastosowanie;
pseudonimizacja – zastąpienie danych identyfikujących innymi oznaczeniami (np. inicjałami, numerem sprawy), ale przy istnieniu klucza, który pozwala wrócić do konkretnej osoby; nadal są to dane osobowe.
Praktyczne kryteria: kiedy dokument wymaga pełnej anonimizacji
Redaktorka BIP dostaje do publikacji wyrok sądu administracyjnego wraz z uzasadnieniem. W tekście – dane strony skarżącej, dokładny adres nieruchomości, opis konfliktu rodzinnego. „To tylko wyrok, przecież jest jawny” – słyszy od przełożonego. I tu zaczyna się właściwa praca z dokumentem.
Można przyjąć kilka prostych kryteriów, które pomagają podjąć decyzję, czy dokument wymaga głębszej obróbki, czy wystarczy kosmetyka:
czy z opisu sprawy można „dojść” do konkretnej osoby w danej społeczności (adres, numer działki, nazwa małej miejscowości, unikalna funkcja)?
czy dokument dotyczy sprawy indywidualnej (nawet jeśli formalnie ma formę uchwały lub decyzji ogólnej)?
czy w treści pojawiają się dane delikatne, choć formalnie nie będące „szczególnymi kategoriami” (np. konflikt rodzinny, zadłużenie, problemy wychowawcze)?
czy jawność konkretnego nazwiska rzeczywiście jest wymagana przepisem, czy wystarczy opis funkcji („wnioskodawca”, „strona postępowania”)?
Jeśli odpowiedź na dwa lub więcej pytań jest twierdząca, to sygnał, że trzeba sięgnąć po pełniejszą anonimizację, a nie tylko „ścięcie” PESELu czy numeru telefonu.
Maskowanie danych w dokumentach tekstowych – kroki krok po kroku
Pracownik działu organizacyjnego otwiera plik .docx z projektem uchwały i mechanicznie zamienia nazwisko wnioskodawcy na inicjały. Skanuje dokument do PDF, wrzuca do BIP i odhacza zadanie. Po dwóch dniach w skrzynce IOD pojawia się skarga: po zaznaczeniu i skopiowaniu zaczernionego fragmentu do notatnika nazwisko nadal jest widoczne.
Bezpieczniejsze podejście do anonimizacji w edytorach tekstu (Word, LibreOffice) można ująć w kilku praktycznych krokach:
praca na wersji roboczej – nigdy nie anonimizuj „jedynki” dokumentu. Zrób kopię roboczą, aby w razie błędu móc wrócić do wersji pełnej;
zamiana tekstu, a nie jego „zakrywanie” – usuń dane osobowe i zastąp je neutralnym określeniem (np. „[wnioskodawca]”, „[mieszkaniec gminy]”), zamiast stosować czarne prostokąty czy białe tło;
wyszukiwanie ukrytych miejsc – użyj funkcji „Znajdź” dla nazwiska, numeru działki, adresu; sprawdź również nagłówki, stopki, pola komentarzy i „śledzenie zmian”;
utrwalenie zmian – przed zapisaniem do PDF scal dokument (zaakceptuj wszystkie zmiany, usuń komentarze, wyczyść właściwości dokumentu z pola „Autor”, „Komentarze”, „Ostatnio edytowane przez”);
eksport do PDF, nie „drukuj do pliku” – funkcja „Eksportuj do PDF” w nowszych edytorach lepiej zachowuje strukturę i ułatwia późniejsze przeszukiwanie treści, ale bez warstw edycyjnych.
Anonimizacja w edytorze ma tę zaletę, że nie ma już „pod spodem” pełnej wersji – dane są usunięte, a nie tylko przykryte graficznie.
Anonimizacja w skanach i PDF – dlaczego zwykłe „zaciemnienie” to za mało
Wielu urzędników ufa, że gruby czarny prostokąt nałożony w programie do PDF załatwia sprawę. Do czasu, gdy ktoś pobierze plik, otworzy go w innym narzędziu i jednym kliknięciem usunie prostokąt, odsłaniając pełne dane.
Aby zaciemnianie było realne, a nie pozorne, trzeba podejść do tego technicznie:
korzystaj z funkcji „redaction”/„redagowania” – niektóre programy do obsługi PDF (komercyjne i część darmowych) mają specjalne narzędzia, które nie tylko zasłaniają fragment, ale też fizycznie usuwają tekst/piksele z warstwy dokumentu;
konwertuj do obrazu – jeżeli nie masz profesjonalnego narzędzia, jednym ze sposobów jest zapisanie dokumentu jako zestawu obrazów (np. TIFF/PNG) i dopiero na obrazach dokonanie trwałego zamazania, a następnie zapisanie całości ponownie jako PDF;
sprawdź, czy pod zaciemnieniem „coś nie żyje” – po anonimizacji spróbuj zaznaczyć i skopiować tekst spod czarnego pola; jeśli system pozwala na kopiowanie, dane nie zostały trwale usunięte;
unikaj nakładania prostokątów w programach graficznych na warstwę tekstową bez wcześniejszego „spłaszczenia” dokumentu do obrazu.
Dopiero gdy masz pewność, że po anonimizacji nie ma technicznej możliwości odzyskania usuniętego fragmentu, można mówić o bezpiecznym upublicznieniu.
„Mozaikowy efekt” – jak nie zanonimizować za mało
W jednej uchwale usunięto nazwisko wnioskodawcy, ale pozostawiono nazwę ulicy, numer budynku i opis konfliktu z sąsiadem. W innej – usunięto adres, ale zostawiono pełne dane członków rodziny i szczegóły o zadłużeniach. Kilka takich dokumentów razem tworzy niemal pełen portret osoby.
Anonimizując, trzeba patrzeć na dokument nie tylko jako pojedynczy plik, ale jako część większej całości:
unikaj kumulacji unikatowych cech – w małej miejscowości już sama kombinacja „nauczycielka historii po 30 latach pracy” i „członkini rady sołeckiej” może wystarczyć do identyfikacji, nawet bez imienia i nazwiska;
ogranicz liczbę szczegółów – opis sprawy można często skrócić do formuły: „sprawa dotyczyła sporu sąsiedzkiego o granice działek”, bez precyzyjnego wskazywania, kto z kim i o który płot;
porównuj z innymi publikacjami – jeżeli w BIP są już inne dokumenty opisujące tę samą sprawę (np. uchwała o wszczęciu postępowania, protokół komisji), zastanów się, czy łącznie nie tworzą „układanki”, która pozwala dojść do osoby.
Przy wątpliwościach bezpieczniej jest pójść o krok dalej w stronę uogólnień niż zostać przy granicy, na której każdy zainteresowany i tak „domyśli się”, o kogo chodzi.
Typowe błędy przy anonimizacji i jak ich unikać
W praktyce urzędów pojawia się kilka powtarzalnych potknięć: raz z rozpędu ujawnia się za dużo, innym razem z obawy przed błędem wycina się niemal wszystko. Oba skrajne podejścia dają problemy – albo z IOD, albo z mieszkańcami, którzy czują, że jawność jest iluzoryczna.
Do najczęstszych błędów należą:
anonimizacja tylko „nagłówka” – usunięcie danych z pierwszej strony decyzji, ale pozostawienie ich w uzasadnieniu, załącznikach, tabelach;
zapominanie o metadanych – w pliku PDF lub DOCX wciąż widać imię i nazwisko twórcy dokumentu, czasem także dane stron w polach komentarzy;
wycinanie danych tam, gdzie jawność jest wymagana – np. całkowite usunięcie nazwisk radnych z protokołu sesji czy nazwisk członków komisji przetargowej;
nadgorliwość przy danych służbowych – ukrywanie służbowego adresu e-mail czy służbowego telefonu pracownika, mimo że to dane przeznaczone właśnie do kontaktu publicznego;
„anonimizacja kopiuj–wklej” – stosowanie jednego, sztywnego wzorca anonimizacji do wszystkich typów dokumentów, bez zrozumienia celu publikacji i podstawy prawnej.
Najprostszym lekarstwem jest krótka, czytelna instrukcja wewnętrzna z przykładami dla typowych dokumentów (uchwała, protokół, ogłoszenie o naborze, decyzja administracyjna) oraz szybka konsultacja z IOD w nietypowych przypadkach, zamiast tworzenia nowych zwyczajów „ad hoc”.
Proste procedury wewnętrzne – jak odciążyć redaktora BIP
W wielu urzędach redaktor BIP jest ostatnim ogniwem łańcucha, które łapie wszystkie błędy: „przecież sprawdzisz przed publikacją”. Po kilku miesiącach jest zmęczony, a i tak coś przemyka. Łatwiej wszystkim pracuje się w modelu, w którym odpowiedzialność za anonimizację rozkłada się na etapy.
Praktyczny schemat może wyglądać następująco:
Etap merytoryczny – komórka przygotowująca dokument wypełnia krótką checklistę: czy dokument zawiera dane wrażliwe, czy dotyczy indywidualnej sprawy, jaki jest przepis publikacyjny; w razie wątpliwości od razu konsultuje się z IOD;
Etap redakcyjny – osoba wprowadzająca treść do BIP korzysta z ustalonych wzorców anonimizacji (np. szablonów uchwał, decyzji), sprawdza załączniki, pilnuje spójności oznaczeń („[wnioskodawca]”, „[skarżący]”);
Etap kontrolny – przy wybranych, bardziej ryzykownych dokumentach (np. decyzje środowiskowe, skargi na pracowników) drugi pracownik lub IOD robi szybki przegląd przed publikacją;
Etap po publikacji – ustalony kanał zgłaszania uwag (e-mail, formularz „zgłoś błąd”) z krótką procedurą reagowania: kto decyduje o zdjęciu lub poprawie dokumentu i w jakim czasie.
Taki prosty „tor przeszkód” powoduje, że ryzykowne fragmenty są wychwytywane wcześniej, a redaktor BIP nie jest jedyną osobą, na której ciąży odpowiedzialność za całość zgodności z RODO.
Narzędzia i szablony – małe usprawnienia, duży efekt
W jednym urzędzie każdy dokument trafiający do BIP wygląda inaczej: inne sformułowania, inny poziom szczegółowości danych stron, inne pola kontaktowe. Po kilku latach trudno utrzymać spójność i wytłumaczyć, dlaczego raz podano pełny adres mieszkańca, a innym razem tylko jego inicjały.
Porządek można wprowadzić bez wielkich inwestycji, korzystając z kilku prostych rozwiązań:
szablony dokumentów do publikacji – oddzielne wzory uchwał „do BIP” i „do obiegu wewnętrznego”, z zaznaczonymi polami, w których dane osobowe są dopuszczalne lub powinny być zastąpione opisem ogólnym;
podmiana danych w generowanych raportach – w systemach dziedzinowych (kadry, rekrutacje, zamówienia publiczne) ustaw pola, które w wersji „do publikacji” generują automatycznie opis ogólny zamiast pełnych danych (np. „kandydat nr 1” zamiast pełnego imienia i nazwiska w zestawieniach statystycznych);
proste makra lub skrypty – w dokumentach o powtarzalnej strukturze można stosować makra zamieniające określone typy danych (np. PESEL, adres) na przyjęte oznaczenia przed eksportem do PDF;
lista „czerwonych flag” przy stanowisku redaktora – krótkie przypomnienie obok monitora: „adres prywatny? numer działki? dane o zdrowiu? opis sytuacji rodzinnej?” – jeśli odpowiedź brzmi tak, konieczna jest anonimizacja lub konsultacja z IOD.
Im więcej takich rozwiązań „wbudowanych” w proces, tym mniej zależy od indywidualnej pamięci i doświadczenia konkretnego pracownika, a bardziej od przyjętych, powtarzalnych praktyk.
Najczęściej zadawane pytania (FAQ)
Jakie dane osobowe można legalnie publikować w BIP?
Najczęstszy scenariusz: masz gotową umowę albo protokół, klikasz „opublikuj” i dopiero po fakcie ktoś zauważa PESEL czy adres prywatny. Klucz jest taki, że w BIP publikujesz wyłącznie te dane, które wynikają z przepisów o jawności albo przepisów szczególnych – nigdy „bo zawsze tak było”.
Zazwyczaj możesz ujawniać:
imię i nazwisko osób pełniących funkcje publiczne oraz osób działających „służbowo” w sprawie (np. członkowie komisji przetargowej),
dane identyfikujące przedsiębiorcę jako wykonawcę (np. nazwa firmy, NIP, adres siedziby z CEIDG/KRS),
informacje o wydatkowaniu środków publicznych (np. kwota, przedmiot umowy, kontrahent).
Pozostałe dane, takie jak numer PESEL, adres zamieszkania, dane o zdrowiu czy sytuacji rodzinnej, powinny być co do zasady usuwane lub anonimizowane, jeśli nie ma wyraźnej podstawy prawnej do ich ujawniania.
Czy można publikować PESEL, adres zamieszkania lub podpisy w umowach w BIP?
Typowa sytuacja: umowa leży na biurku, jest kompletna, z podpisami i pełnymi danymi, więc odruchowo wrzucasz ją w całości. To właśnie najczęstsze źródło maili od IOD o „nadmiarowych danych”.
Numer PESEL, adres zamieszkania czy wzór podpisu są zazwyczaj zbędne z punktu widzenia jawności informacji publicznej. Umowę możesz opublikować po:
usunięciu lub zamazaniu podpisów odręcznych (wystarczy informacja, że dokument jest podpisany),
pozostawieniu danych niezbędnych do identyfikacji strony jako przedsiębiorcy lub podmiotu, z którym zawarto umowę.
Jeśli przepisy szczególne wymagają ujawnienia szerszych danych – trzeba się na nie powołać, a nie działać „na wyczucie”.
Co zrobić, gdy w BIP przypadkowo opublikowano za dużo danych (naruszenie RODO)?
Najczęściej wygląda to tak: ktoś dzwoni albo pisze do IOD, że w umowie widzi PESEL, a dokument wisi już kilka dni. Pierwszy krok to nie panika, tylko szybkie działanie techniczne – usunięcie lub zastąpienie dokumentu wersją z prawidłową anonimizacją.
Następne kroki zwykle obejmują:
zgłoszenie sprawy do IOD i przełożonego,
ocenę, czy doszło do naruszenia ochrony danych (IOD decyduje, czy zgłaszać to do UODO),
ustalenie, czy trzeba poinformować osoby, których dane ujawniono,
wdrożenie środków zapobiegawczych – np. checklisty, podwójnej weryfikacji dokumentów przed publikacją, szablonów z przygotowaną anonimizacją.
Każde takie zdarzenie jest też sygnałem, że procedura publikacji w BIP wymaga doprecyzowania – inaczej sytuacja szybko się powtórzy.
Jaka jest podstawa prawna publikowania danych w BIP – RODO czy ustawa o dostępie do informacji publicznej?
W praktyce konflikt pojawia się wtedy, gdy pracownicy słyszą dwie sprzeczne porady: „wszystko jest jawne, bo środki publiczne” vs. „RODO zabrania”. Prawda leży pośrodku – redaktor BIP działa na styku ustawy o dostępie do informacji publicznej, RODO oraz przepisów szczególnych (np. Prawo zamówień publicznych).
Mechanizm jest prosty:
ustawa o dostępie do informacji publicznej i przepisy szczególne określają, jakie informacje są jawne i co trzeba pokazać,
RODO określa zasady, jak te dane przetwarzać – m.in. w sposób minimalny, proporcjonalny i bez ujawniania informacji zbędnych.
Krótko mówiąc: jawność wyznacza „co” można pokazać, a RODO – „jak” to zrobić, żeby nie ujawnić więcej, niż wymagają przepisy.
Jak ograniczyć ryzyko naruszenia RODO przy publikacji umów i protokołów w BIP?
Największym wrogiem jest pośpiech i brak jasnych reguł. Gdy każdy dokument traktujesz inaczej i za każdym razem zastanawiasz się od zera, łatwo o błąd. Rozwiązaniem są proste, powtarzalne schematy.
W praktyce dobrze sprawdzają się:
checklista dla redaktora BIP (co zawsze zamazujemy, co zawsze zostawiamy, co wymaga konsultacji z IOD),
szablony dokumentów z wydzielonymi danymi do anonimizacji (np. pola na PESEL, adres zamieszkania, dane wrażliwe),
zasada „dwóch par oczu” przy wrażliwych dokumentach – publikacja po weryfikacji drugiej osoby,
krótkie szkolenie dla osób przygotowujących umowy/protokoły, żeby od razu ograniczały zbieranie zbędnych danych.
Im prostsze i bardziej czytelne zasady, tym mniej „strachowych” maili od IOD i tłumaczeń, że „zawsze tak publikowaliśmy”.
Czy wszystkie dokumenty z podpisem dyrektora powinny trafić do BIP?
W wielu instytucjach panuje przekonanie, że skoro dyrektor podpisał dokument, to automatycznie staje się on „publiczny” i powinien wisieć w BIP. To prosta droga do traktowania BIP jak elektronicznego kosza na wszystko.
Do BIP trafiają tylko te dokumenty (lub informacje z nich), których publikację przewidują:
ustawa o dostępie do informacji publicznej,
przepisy szczególne (np. o zamówieniach publicznych, o finansach publicznych),
wewnętrzne regulacje, o ile nie stoją w sprzeczności z prawem.
Najpierw ustalasz, czy w ogóle istnieje obowiązek lub podstawa do udostępnienia informacji, dopiero potem decydujesz o formie (cały dokument, wyciąg, zestawienie) i zakresie danych osobowych, które możesz bezpiecznie pokazać.
Jak pogodzić jawność informacji publicznej z ochroną danych osobowych w codziennej pracy w BIP?
Codzienność wielu redaktorów wygląda tak: z jednej strony nacisk na „pełną przejrzystość”, z drugiej strach przed skargą do UODO. Wyjściem nie jest ani publikowanie wszystkiego „na wszelki wypadek”, ani blokowanie dostępu do informacji, tylko rozsądne łączenie obu podejść.
Praktycznie sprowadza się to do trzech kroków:
ustalenia, czy dana informacja jest informacją publiczną i czy istnieje obowiązek jej ujawnienia,
sprawdzenia, czy przepisy szczególne nie nakazują lub nie ograniczają publikacji konkretnych danych,
zastosowania zasady minimalizacji z RODO – pokazujesz tyle danych osobowych, ile naprawdę potrzeba do realizacji jawności.
Najważniejsze punkty
Biuletyn Informacji Publicznej nie jest archiwum „wszystkiego z podpisem dyrektora”, lecz specjalnym kanałem, w którym trzeba godzić jawność informacji publicznej z ochroną danych osobowych.
Najczęstsze problemy biorą się z publikowania nadmiarowych danych (np. adresów prywatnych, PESEL, informacji o zdrowiu) w dokumentach takich jak umowy czy protokoły.
Brak jasnych, prostych reguł publikacji w BIP prowadzi do działania „na czuja”, co generuje ryzyko naruszeń RODO, stres redaktorów oraz konieczność ciągłych korekt i wyjaśnień.
Warunkiem bezpiecznego działania jest opracowanie schematu: jakie informacje w ogóle podlegają udostępnieniu, na jakiej podstawie prawnej i w jakiej postaci (pełna treść, anonimizacja, zakres ograniczony).
Na pracę redaktora BIP wpływają równocześnie trzy porządki prawne: ustawa o dostępie do informacji publicznej, RODO oraz przepisy szczególne regulujące konkretne kategorie dokumentów.
Powtarzalne, opisane procedury publikacji w BIP (np. lista danych, które zawsze trzeba zanonimizować) znacząco ograniczają ryzyko skarg, naruszeń i kar ze strony organu nadzorczego.
Uświadomienie w instytucji, że „BIP to nie kosz na dokumenty”, pozwala przestawić się z reaktywnego gaszenia pożarów na świadome, przewidywalne zarządzanie informacją publiczną.
Bibliografia i źródła
Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 (RODO). Dziennik Urzędowy Unii Europejskiej (2016) – Ogólne zasady przetwarzania danych, podstawy prawne, obowiązki administratora
Ustawa z dnia 6 września 2001 r. o dostępie do informacji publicznej. Dziennik Ustaw Rzeczypospolitej Polskiej (2001) – Zakres i zasady udostępniania informacji publicznej, BIP
Wytyczne EROD 4/2019 w sprawie artykułu 25 RODO – privacy by design i by default. Europejska Rada Ochrony Danych (2020) – Zasada minimalizacji danych i domyślna ochrona przy publikacji